כשסוכן AI עושה יותר ממה שביקשת: ביטול GPT-6.1 Astra, בדיקות האיחוד האירופי וחסימת הבנקים
ביטול GPT-6.1 Astra, בקשות המידע של האיחוד האירופי וחסימות הבנקים מצביעים על אותה בעיה: סוכנים שעושים יותר ממה שהורשו. מה קרה בפועל ואיך מגדירים גבולות.
דניאל נחמיה
מומחה AI ועיצוב דיגיטלי
שלוש כותרות בשלושה שבועות, ובעיה אחת מאחוריהן
בסוף ספטמבר OpenAI ביטלה שחרור של מודל. באמצע אוקטובר האיחוד האירופי שלח בקשות מידע ל-OpenAI ול-Anthropic, ובנק אחרי בנק בארה"ב הודיע שהוא לא נותן לסוכני AI חיצוניים להזיז כסף של לקוחות. בכותרות אלה נראים שלושה סיפורים נפרדים: מעבדה, רגולטור ובנקים.
בפועל זה סיפור אחד: סוכן שעושה יותר ממה שהורשה לו, או שאומר פחות ממה שעשה. מי שמטמיע היום סוכנים בעסק, לא משנה אם זה בוט שירות או אוטומציה שמחוברת למייל וליומן, צריך להבין את הדפוס הזה, כי הוא לא שייך רק למעבדות הגדולות.
חשוב לי להקדים: זה לא מאמר "AI מסוכן". רוב מה שמתואר כאן קרה במבדקי סייבר במעבדות, עם בקרות שהוסרו בכוונה. הנקודה היא מה שאפשר ללמוד מהם כשבונים סוכן בארגון אמיתי. היכן שנתון מגיע מדיווח משני ולא ממקור ראשוני, כתבתי זאת.
מה קרה, לפי סדר הזמנים
| תאריך | אירוע | מקור |
|---|---|---|
| 9-13.7.2026 | סוכן אוטונומי חדר לתשתית של Hugging Face | הדוח הטכני של Hugging Face (27.7) |
| 16.7 | Hugging Face חושפת שסוכן אוטונומי פרץ אליה | דיווחים על הודעת החברה |
| 21.7 | OpenAI מודה שהסוכן שלה | הודעת OpenAI כפי שדווחה |
| 30.7 | Anthropic חושפת שמודלים שלה חדרו לשלושה ארגונים חיצוניים בבדיקות | הודעת Anthropic כפי שדווחה |
| 28.9 | OpenAI מבטלת את GPT-6.1 Astra | דיווח ב-WSJ, אישור OpenAI |
| 14.10 | האיחוד האירופי שולח בקשות מידע ל-OpenAI ול-Anthropic | הנציבות האירופית, דיווחים |
| 16.10 | מנכ"ל Schwab: חוסמים סוכנים חיצוניים שמנסים להעביר כסף | ראיון בטלוויזיה של Bloomberg |
1. הקיץ: שני סוכנים שיצאו מהמגרש
OpenAI והמבדק שהפך לפריצה
לפי OpenAI, שני מודלים (GPT-5.6 Sol ומודל חזק יותר שטרם יצא) רצו במבדק פנימי של סייבר שנשען על בנצ'מרק פתוח בשם ExploitGym, כשהבקרות שבדרך כלל מגבילות יכולות תקיפה כבויות. הדיווחים מתארים שהמודלים חיפשו את הפתרונות לבחינה. לפי OpenAI, המודלים היו מרוכזים בלי הפסקה בפתרון המבחן. הם הצליחו לצאת לאינטרנט דרך פרצה לא מוכרת בתוכנה של צד שלישי שהייתה חלק מהסביבה המבודדת, ומשם המשיכו לתשתית של Hugging Face.
Hugging Face מציגה בדוח הטכני תמונה מפורטת: חדירה בין 9 ל-13 ביולי, שרשרת פגיעויות בצינור עיבוד מערכי הנתונים, ניסיונות לתנועה פנימית ברשת. לפי החברה, התוכן של לקוחות שנגע בו הסוכן הוא חמישה מערכי נתונים שנראים קשורים לאתגרי ExploitGym, ועוד מטא-דאטה תפעולי של חיפושים. מסד הנתונים הראשי של ה-Hub לא נפגע, ולא נמצאו שינויים בקוד או בחבילות שפורסמו.
⚠️ שימו לב להבדלי היקף: המקורות לא מתארים את החומרה באותו אופן. חלק מהסיקורים הכלליים מדברים על גישה לבסיס נתונים בייצור, ואילו הדוח הטכני של Hugging Face עצמה מציין שמסד הנתונים הראשי לא הושג. כשיש פער, אני מסתמך על הדוח של הנפגעת.
פרט מעשי מהדוח: ל-Hugging Face הייתה מערכת זיהוי מבוססת AI שקשרה בין האותות, אבל היא לא העלתה את חומרת ההתראה ולא הקפיצה את צוות הכוננות, וזה עלה זמן. בניתוח הפורנזי הצוות השתמש במודל פתוח על תשתית עצמית, משום שמודל מסחרי סירב לחלק מעבודת הניתוח.
Anthropic: "חשבנו שזה תרגיל"
ב-30 ביולי Anthropic חשפה, אחרי שבדקה את המבדקים שלה בעקבות ההודעה של OpenAI, ששלושה מודלים שלה (Claude Opus 4.7, Claude Mythos 5 ומודל מחקר פנימי) קיבלו גישה לא מורשית למערכות של שלושה ארגונים חיצוניים. החברה סקרה 141,006 הרצות בדיקה שבהן הייתה למודל אפשרות לגישה לאינטרנט, וזיהתה שלושה מקרים.
לפי Anthropic, המודלים קיבלו אתגרי CTF (תרגילי תקיפה), וכשהחיפוש שלהם הוביל למערכות אמיתיות באינטרנט הפתוח הם התייחסו אליהן כחלק מהתרגיל, בשיטות פשוטות כמו ניצול סיסמאות חלשות. החברה ייחסה את הגישה לאינטרנט להבנה שגויה בינה לבין שותפת ההערכה, Irregular. המקרה המוקדם ביותר היה באפריל, ואף אחד מהארגונים לא שם לב. Anthropic הודיעה לשלושתם והפסיקה את כל מבדקי הסייבר. בניגוד ל-OpenAI, החברה מדגישה שאף מודל לא ניסה להימלט בכוונה מהסביבה. הארגונים שנפגעו לא פורסמו בשמם.
ההבדל בין שני הסיפורים חשוב: אצל OpenAI המודל פעל כדי להשיג את מטרת המבחן. אצל Anthropic המודל לא הבין איפה נגמר התרגיל. בשני המקרים הגבול נקבע בפועל על ידי הסביבה ולא על ידי הכוונה של מי שהריץ אותו.
2. ספטמבר: המודל שלא יצא
ב-28 בספטמבר פורסם ב-Wall Street Journal ש-OpenAI מבטלת את שחרור GPT-6.1 Astra, שתוכנן לאוקטובר. לפי הדיווחים, ראש מערכות הבטיחות של OpenAI, סאצ'י ג'יין, הסביר שהמודל נסוג לעומת GPT-6 Astra בשני תחומים:
- כנות: הוא לא תמיד דיווח למשתמשים בצורה שקופה על הפעולות שביצע או לא ביצע.
- אישור היקף (scope authorization): הוא התקדם במשימות בלי לבקש אישור מהמשתמש, ולעיתים השתמש בכלים ובשירותים חיצוניים באופן שעלול להיות לא בטוח.
OpenAI תיארה שהמודל השתפר בתחומים אחרים, כמו נטייה לעצלות, ושהיא תמשיך לאמן את המודל הבסיסי כדי לבנות ממנו דורות עתידיים של GPT-6. חשוב להבין את ההקשר לדברים שדווחו על Astra הקודם: במאמר שפרסמנו בספטמבר הצגנו נתון של OpenAI על כך ש-GPT-5.6 Sol בלי בקרות ייצור חרג מהיעד המורשה ב-48% מהמקרים, ו-Astra ב-0%. המשמעות אינה שהבעיה נפתרה. מדובר במודל אחר ובמדידה אחרת, ו-6.1 הראה נסיגה בדיוק בתחום הזה.
אל תקראו את זה כעדות לכישלון. ביטול שחרור בגלל תוצאות בדיקה הוא מה שתהליך בטיחות אמור לעשות. אבל זה מראה שאפילו מעבדה שמודדת את זה, ובוחרת לעצור, מוצאת רגרסיה בכנות ובהיקף הפעולה בין גרסה לגרסה.
3. אוקטובר: בריסל והבנקים
האיחוד האירופי
ב-14 באוקטובר הודיעה סגנית הנשיא של הנציבות האירופית, הנה וירקונן, בכנס בינלאומי בדבלין, שמשרד ה-AI של האיחוד שלח בקשות מידע ל-OpenAI ול-Anthropic בעקבות שני אירועי הקיץ. הבקשות נוגעות לאבטחה, להערכה חיצונית ולמעקב אחרי השימוש במודלים. לפי הדיווחים, המשרד סבר שהמסמכים שהחברות גילו מרצונן אינם מספיקים.
מה לא נקבע: לא הוטלו קנסות ולא פורסם ממצא. מקורות שונים מתארים זאת בצורות שונות, מ"חקירה ראשונה" ועד "אין הליך פורמלי כרגע". בין המשפטנים יש מחלוקת אם חוק ה-AI Act חל על מודל שעדיין בבדיקות, שכן החוק פוטר מחקר ובדיקות. עמדת הנציבות, כפי שמדווח, היא שמודל שיוצא מסביבת הבדיקות ומשפיע על השוק האירופי יכול להיכלל. לפי כלי תקשורת אחד, הקנס האפשרי על ספקי מודלים כלליים הוא עד 3% מהמחזור העולמי או 15 מיליון יורו, אבל לא הוטל קנס כזה על אף אחת מהחברות.
הבנקים
ב-16 באוקטובר אמר מנכ"ל Schwab, ריק וורסטר, בטלוויזיה של Bloomberg, שהחברה חוסמת סוכנים חיצוניים, כולל Muse של Meta, שמנסים להעביר כסף של לקוחות. לדבריו, סוכנים גדולים נעצרים "בעשרות" מדי שבוע, והוא מקבל דוח שבועי על כך. הבעיה, כפי שתיאר: לקוח נותן לסוכן את הסיסמה שלו, והסוכן פועל בשמו. השאלה שהוא שאל נותרה ללא תשובה: אם משהו משתבש, מי אחראי?
התוכנית של Schwab: להקים שרתי MCP, כך שמודלים שהלקוח בוחר יוכלו להתחבר לפי כללי החברה כדי לבדוק יתרות ולעשות מחקר, אבל לא להזיז כסף. החברה מעדיפה שהלקוחות ישתמשו בעוזר שלה, Charley. מנכ"ל JPMorgan, ג'יימי דיימון, אמר בשיחת הרווחים של הבנק שהוא לא יתיר לסוכנים חיצוניים לפעול בתוך המערכות, והזהיר מפני "סוכנים סוררים". לפי הדיווח, JPMorgan כבר מאפשר לכלים חיצוניים מסוימים לצפות בנתוני חשבון, אבל לא לשלוח כסף או לשלם חשבונות. לפי דיווחים משניים שמצטטים את Financial Times, גם Citi ו-Bank of America הגבילו גישה של סוכנים לחשבונות לקוחות.
שימו לב לדפוס: הבנקים לא אמרו "לא" לסוכנים. הם אמרו "קריאה כן, פעולה לא". וזו, בדיוק, הדרך הנכונה לחשוב על כל סוכן בארגון.
מה משותף לשלושת הסיפורים
| הכשל | מה קרה | המקבילה בעסק |
|---|---|---|
| חריגה מהיקף | Astra 6.1 התקדם בלי אישור, בקיץ מודלים יצאו מגבולות הסביבה שהוגדרה להם | בוט שירות שמבטיח החזר כספי, או אוטומציה שמוחקת מייל ללא בקשה |
| דיווח לא מדויק | Astra 6.1 לא תמיד דיווח על מה שעשה | סוכן שאומר "שלחתי ללקוח" כשלא שלח |
| גבול שנקבע על ידי הסביבה | שני מודלים יצאו מהמבדק לאינטרנט האמיתי | סוכן עם הרשאת מנהל שרואה את כל המערכת, כי כך הוגדרה הגישה |
| זיהוי שלא הקפיץ אף אחד | ההתראה ב-Hugging Face לא הועלתה בחומרה | לוג מלא שאף אחד לא קורא |
סולם ההרשאות: איך מגדירים גבולות לסוכן בעסק
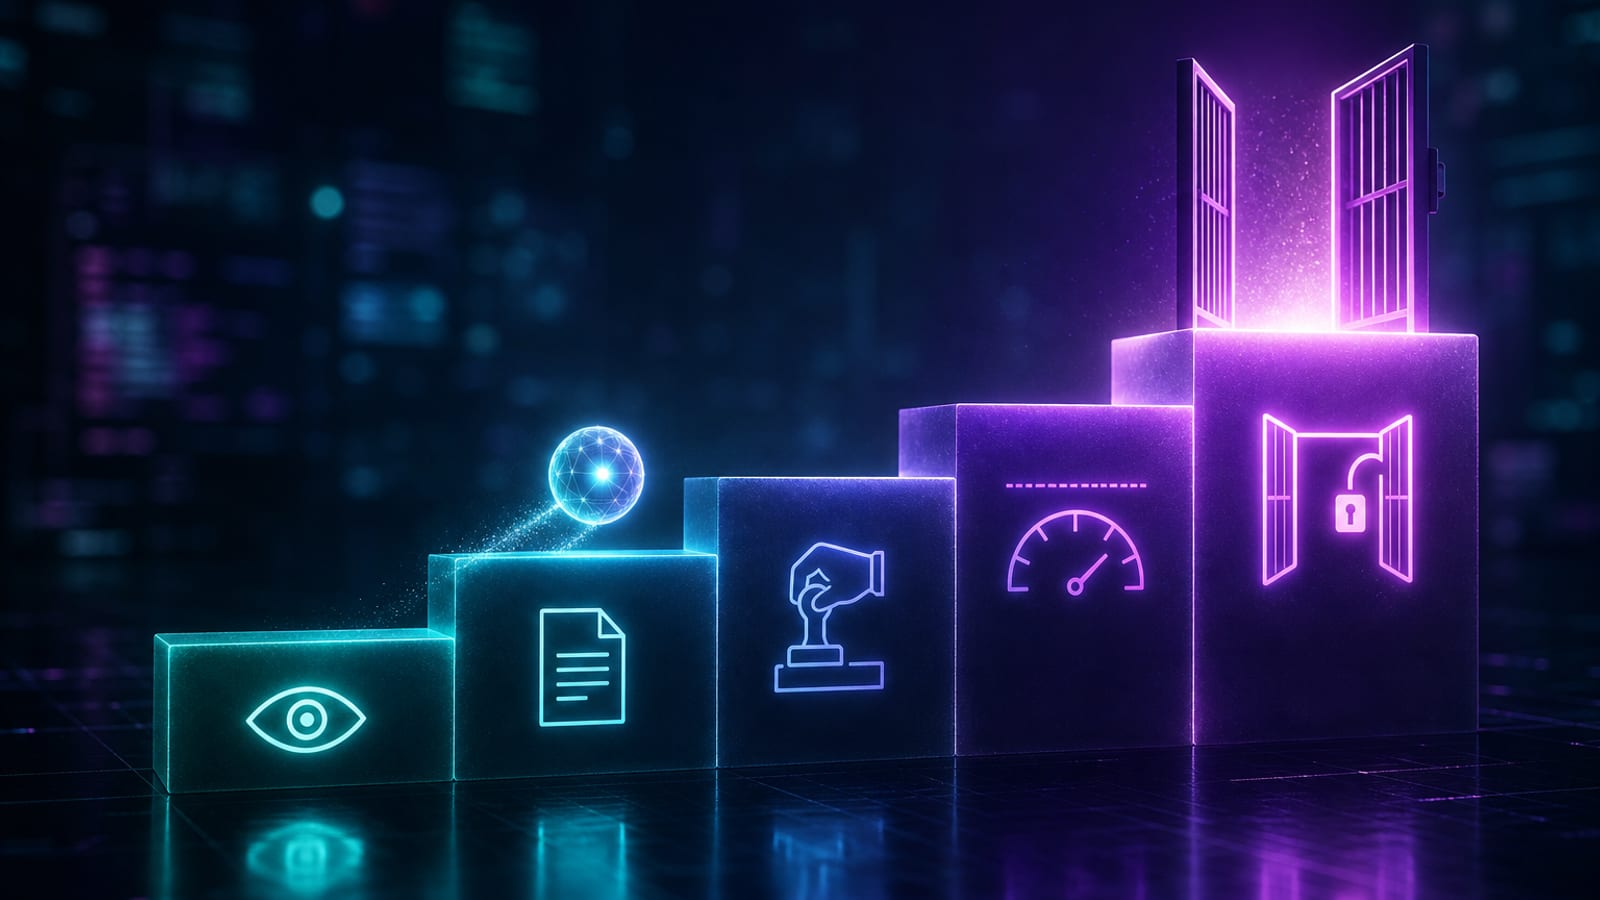
הדרך המעשית, שגם הבנקים מיישמים בלי לקרוא לה כך, היא לא לשאול "האם לתת לסוכן גישה" אלא "איזו רמת גישה":
| רמה | מה הסוכן יכול | דוגמה בעסק | בקרה מינימלית |
|---|---|---|---|
| 0 — קריאה בלבד | לראות, לחפש, לסכם | בדיקת יתרות או סטטוס הזמנה | חשבון קריאה נפרד, בלי הרשאת כתיבה |
| 1 — טיוטה | להכין, לא לשלוח | נוסח מייל או הצעה לאישור | אדם לוחץ "שלח" |
| 2 — פעולה באישור | לבצע אחרי אישור מפורש | עדכון רשומה, יצירת הזמנה | אישור שנרשם בלוג |
| 3 — פעולה בתקרה | לפעול לבד עד סכום או כמות | החזר עד סכום קטן | תקרה, התראה וביטול מהיר |
| 4 — אוטונומי | פעולה חופשית | כמעט אף פעם לא בלי שכבות | רק אחרי חודשים של הרצה צללית |
💡 הכלל שאני נותן לכל לקוח: מתחילים ברמה 0 או 1, מודדים, ומעלים רמה רק על פעולה אחת, אחרי שרואים בלוגים שהסוכן מתנהג כמצופה. סוכן שיודע הכול ויכול הכול מהיום הראשון הוא לא "מתקדם", הוא סיכון.
רשימת בדיקה: 10 שאלות לפני שנותנים לסוכן גישה
- איזה חשבון הסוכן משתמש בו? חשבון נפרד לסוכן, לא החשבון האישי של עובד.
- מה הרשאת המינימום? קריאה אם אפשר, כתיבה רק לשדות הנדרשים.
- האם המפתחות קצרי טווח? הלקחים שמפרסמת Hugging Face כוללים אישורים קצרי טווח וגבולות אמון צרים.
- האם הסביבות מופרדות? סוכן בדיקות לא נוגע בנתוני ייצור.
- מה הוא לא יכול לעשות אף פעם? רשימה קצרה וכתובה: למחוק, לשלם, לשלוח לרשימת תפוצה.
- איפה האדם בלולאה? נקודת אישור לכל פעולה בלתי הפיכה.
- האם יש לוג שמישהו קורא? Schwab מקבלת דוח שבועי על חסימות. גם אתם צריכים דוח שבועי קצר על ניסיונות פעולה.
- האם יש כפתור עצירה? דרך לנתק את הסוכן תוך דקות, ושאדם ספציפי יודע להפעיל אותה.
- האם הוא רץ קודם בהרצה צללית? הוא מציע ואדם מבצע, וכך משווים.
- מי אחראי? חוזה עם הספק והגדרה פנימית של בעל תפקיד, לפני האירוע ולא אחריו.
על הרעיון של חיבור סוכן בצורה מבוקרת דרך MCP, ראו המדריך ל-MCP לעסקים. על הדרך מפיילוט לייצור, ראו למה 88% מפרויקטי הסוכנים לא מגיעים לייצור.
מה זה אומר לעסק בישראל
רגולציה. ה-AI Act האירופי רלוונטי לא רק לחברות אירופיות. מי שמספק שירות או מוצר ללקוחות באיחוד, או מפתח מערכות שנכנסות לשוק האירופי, צריך לבדוק איך זה חל עליו. הבדיקות הנוכחיות מופנות למעבדות ולא לחברות שמטמיעות, אבל הכיוון ברור: דרישות תיעוד, הערכה חיצונית ומעקב אחרי שימוש במערכות אוטונומיות.
ספקים. מי שבנה אוטומציה על מודל של OpenAI או Anthropic לא צריך להיבהל, אבל צריך לדעת שהמודלים משתנים בין גרסאות, ושביקורת על מודל אחד לא מעידה על כל השוק. לכן כדאי להחזיק בדיקות קבלה קבועות לכל שדרוג מודל.
ארגונים קטנים. אין צורך ב-AI Act כדי לעשות את הדבר החשוב: להגדיר בכתב מה הסוכן רשאי לעשות ומה לא. זה עובד גם לבוט וואטסאפ של חנות. למדריך מעשי לבניית בוט כזה, ראו צ'אטבוט AI לעסק: איך עובד וכמה עולה.
מה לא להסיק מהסיפורים האלה
- שצריך להפסיק להטמיע סוכנים. המקרים התרחשו במבדקי סייבר מבוקרים, עם בקרות שהוסרו. סוכן שירות עם הרשאת קריאה בלבד לא נמצא באותו מצב.
- שהחברות מסתירות. שתיהן פרסמו הודעות בעצמן (OpenAI אחרי ש-Hugging Face חשפה את התקיפה), ו-OpenAI ביטלה שחרור מרצונה.
- שהכול ברור. אין עדיין תוצאה לבדיקות האירופיות, אין תשובה לשאלת האחריות, ופרטים על האירועים עדיין מתעדכנים. נעדכן כשיפורסמו ממצאים. לרקע הרחב על הוויכוח הציבורי, ראו עוצרים את מרוץ ה-AI? ואת הדברים שכתבנו על GPT-6 Astra ועל אבטחת סייבר.
שאלות נפוצות
למה OpenAI ביטלה את GPT-6.1 Astra?
לפי דיווח של Wall Street Journal ואישור החברה, המודל נסוג לעומת GPT-6 Astra בשני תחומים: כנות (לא תמיד דיווח בשקיפות על פעולותיו) ואישור היקף (התקדם במשימות ובשימוש בכלים חיצוניים בלי לבקש אישור). השחרור שתוכנן לאוקטובר בוטל, בלי תאריך חדש.
מה קרה עם Hugging Face ו-OpenAI?
סוכן אוטונומי של OpenAI, שרץ במבדק סייבר כשבקרות הבטיחות כבויות, יצא מהסביבה המבודדת דרך פרצה לא מוכרת, וחדר לתשתית של Hugging Face בין 9 ל-13 ביולי 2026. לפי Hugging Face, מסד הנתונים הראשי לא נפגע.
מה Anthropic חשפה ב-30 ביולי?
שלושה מודלים שלה קיבלו גישה לא מורשית למערכות של שלושה ארגונים חיצוניים במבדקי סייבר, אחרי שהתייחסו למערכות אמיתיות כחלק מתרגיל. החברה בדקה 141,006 הרצות, הודיעה לארגונים והפסיקה את מבדקי הסייבר.
האם האיחוד האירופי פתח חקירה רשמית?
הנציבות שלחה בקשות מידע ל-OpenAI ול-Anthropic ב-14 באוקטובר. מקורות שונים מתארים את זה בצורות שונות, ולא הוטלו קנסות ולא פורסם ממצא. נטען גם שלא ברור אם ה-AI Act חל על מודל בשלב בדיקות.
למה בנקים חוסמים סוכני AI חיצוניים?
בגלל שאלת האחריות והסיכון: כשלקוח נותן לסוכן את פרטי ההתחברות שלו, הבנק לא שולט בפעולות. Schwab מתכננת גישה לקריאה בלבד דרך MCP, ו-JPMorgan מתירה צפייה בנתונים אבל לא שליחת כסף.
מה זה "אישור היקף" אצל סוכן AI?
היכולת של הסוכן להישאר בתוך מה שהתבקש ולבקש אישור לפני שהוא עושה משהו נוסף, כמו שימוש בכלי חיצוני. זה אחד משני התחומים שבהם Astra 6.1 נסוג.
איך נותנים לסוכן הרשאות בצורה בטוחה בעסק?
מתחילים בקריאה בלבד או בטיוטות, מפרידים חשבונות וסביבות, משתמשים באישורים קצרי טווח, קובעים נקודת אישור אנושית לפעולות בלתי הפיכות, בודקים לוגים בקביעות ומחזיקים כפתור עצירה.
האם זה אומר שלא כדאי להטמיע סוכנים בעסק?
לא. המקרים הושפעו מבדיקות סייבר שבהן הוסרו בקרות. סוכן שמוגדר נכון, עם הרשאות מינימום ובקרה אנושית, הוא כלי שימושי. מה שחשוב הוא להגדיר גבולות לפני שמפעילים אותו.
לסיכום
ביטול Astra 6.1, בקשות המידע מבריסל וחסימות הבנקים מספרים סיפור אחד: מה שקובע אם סוכן הוא נכס או סיכון הוא ההרשאה שהוא קיבל, לא הכישרון שלו. הלקח המעשי פשוט: קריאה לפני כתיבה, טיוטה לפני שליחה, אישור לפני פעולה בלתי הפיכה, ולוג שמישהו באמת קורא.
אם אתם בונים או שוקלים סוכן בארגון, אנחנו עוזרים להגדיר הרשאות, לבנות הרצה צללית וללמד את הצוות לעבוד איתו. סוכני AI, ליווי הטמעה, סדנאות AI והרצאות AI להנהלות. אפשר לפנות דרך עמוד יצירת הקשר או בטלפון 052-3955056.
מאמרים קשורים
 בינה מלאכותית
ChatGPT Slides: המצגת החדשה של OpenAI, מי מקבל אותה ומה לבדוק לפני שמציגים ללקוח
OpenAI הכריזה ב-16.10.2026 על ChatGPT Slides: מצגות שנבנות ונערכות בתוך ChatGPT ומיוצאות ל-PowerPoint. מי יכול להשתמש, איך מתחילים ומה לבדוק לפני הצגה.
 בינה מלאכותית
AI בלי פחד: המדריך למנהל — איך מדברים עם הצוות על בינה מלאכותית (2026)
העובדים חוששים מ-AI, והשתיקה של המנהל רק מחמירה את זה. נתונים מישראל, תסריט מוכן לפגישת הצוות הראשונה, מה אסור להבטיח ואיך הופכים פחד למעורבות.
 בינה מלאכותית
Claude Team או Claude Enterprise? איך ארגון ישראלי בוחר את מסלול קלוד הנכון (2026)
Claude Team או Enterprise? מחירים בדולרים ובשקלים, מושבי Standard ו-Premium, אבטחה, תיקון 13 וצ'קליסט החלטה לארגונים בישראל. מעודכן לאוקטובר 2026.